Fachliche Einordnung
Hybride Bedrohungen verstehen und einordnen
Hybride Bedrohungen wirken nicht als einzelnes Ereignis, sondern als Zusammenspiel mehrerer Einflussfaktoren. Was zunächst wie eine technische Störung, ein Lieferengpass oder eine öffentliche Debatte aussieht, kann Teil eines größeren Zusammenhangs sein.
Diese Seite beschreibt, wie BlueRock hybride Bedrohungen fachlich einordnet: welche Faktoren zusammenwirken, woran ein Muster erkennbar wird, wie Fälle strukturiert erfasst und geprüft werden und wo die Grenzen dieser Arbeit liegen.
Was hybride Bedrohungen sind
Hybride Bedrohungen verbinden unterschiedliche Mittel und Einflussfaktoren, die gleichzeitig oder aufeinanderfolgend eingesetzt werden können. Häufig bleiben einzelne Aktivitäten unterhalb der Schwelle eines offen ausgetragenen Konflikts, sind für sich genommen unauffällig oder lassen sich nur schwer eindeutig zuordnen.
Wirksam werden sie durch die Kombination: Ein technischer Ausfall trifft auf eine angespannte Lieferkette, eine öffentliche Erzählung verstärkt Unsicherheit, eine wirtschaftliche Abhängigkeit begrenzt den Handlungsspielraum. Entscheidend ist deshalb nicht das einzelne Ereignis, sondern seine Einbettung.
Für Organisationen bedeutet das: Wer Ereignisse ausschließlich getrennt betrachtet, kann entscheidende Wechselwirkungen und gemeinsame Auswirkungen übersehen.
Wie Einflussfaktoren zusammenwirken
Sechs Faktorgruppen treten in der Praxis regelmäßig gemeinsam auf. Sie beschreiben keine Rangfolge, sondern Betrachtungsebenen.
- Physisch
- Standorte, Anlagen, Transportwege und Versorgung; Zugang, Beschädigung oder Blockade.
- Digital
- Netze, Systeme, Daten und Steuerung; Ausfall, Manipulation oder unbefugter Zugriff.
- Wirtschaftlich
- Abhängigkeiten von Lieferanten, Märkten, Rohstoffen und Finanzierung.
- Gesellschaftlich
- Vertrauen, Zusammenarbeit und Handlungsfähigkeit von Belegschaft und Umfeld.
- Informationell
- Darstellungen, Gerüchte und gezielte Erzählungen, die Entscheidungen beeinflussen.
- Geopolitisch
- Staatliche Interessen, Regulierung und Konfliktlagen, die auf Märkte und Lieferketten wirken.
Erst im Zusammenhang wird sichtbar, dass dieselbe Schwachstelle über mehrere Ebenen gleichzeitig wirken kann.
Warum erst das Muster aussagekräftig ist
Ein einzelner Vorfall lässt meist mehrere Erklärungen zu. Erst wenn fünf Merkmale gemeinsam betrachtet werden, entsteht ein nachvollziehbares Bild.
- AkteurWer erkennbar handelt oder wem ein Vorgehen zugerechnet werden kann, soweit dies fachlich vertretbar ist.
- ZielWelche Wirkung erkennbar angestrebt wird.
- AngriffspfadÜber welchen Weg eingewirkt wird.
- Ausgenutzte BruchstelleWelche vorhandene organisatorische oder gesellschaftliche Schwäche genutzt wird.
- WirkungWas tatsächlich eingetreten ist.
Fünf Merkmale eines hybriden Musters
Akteurhinweise
Wer erkennbar handelt oder wem sich ein Vorgehen fachlich vertretbar zurechnen lässt.
Ziel
Welche Wirkung erkennbar angestrebt wird.
Angriffspfad
Über welchen Weg eingewirkt wird.
Bruchstelle
Welche vorhandene organisatorische oder gesellschaftliche Schwäche genutzt wird.
Wirkung
Was tatsächlich eingetreten ist.
Bedeutung für Organisationen
Hybride Bedrohungen sind kein reines Sicherheitsthema. Sie berühren Entscheidungen, die im Management getroffen werden.
- OrganisationZuständigkeiten, Entscheidungswege und Kommunikationsfähigkeit unter Druck.
- LieferketteVorgelagerte Abhängigkeiten, die den eigenen Betrieb begrenzen können.
- Kritische ProzesseAbläufe, deren Unterbrechung unmittelbar auf die Leistungsfähigkeit wirkt.
- ManagemententscheidungenPrioritäten, Investitionen und Vorbereitung auf Szenarien, die mehrere Ebenen gleichzeitig betreffen.
Wie BlueRock Organisationen dafür strukturiert abbildet, beschreibt die Seite Plattform und Methodik.
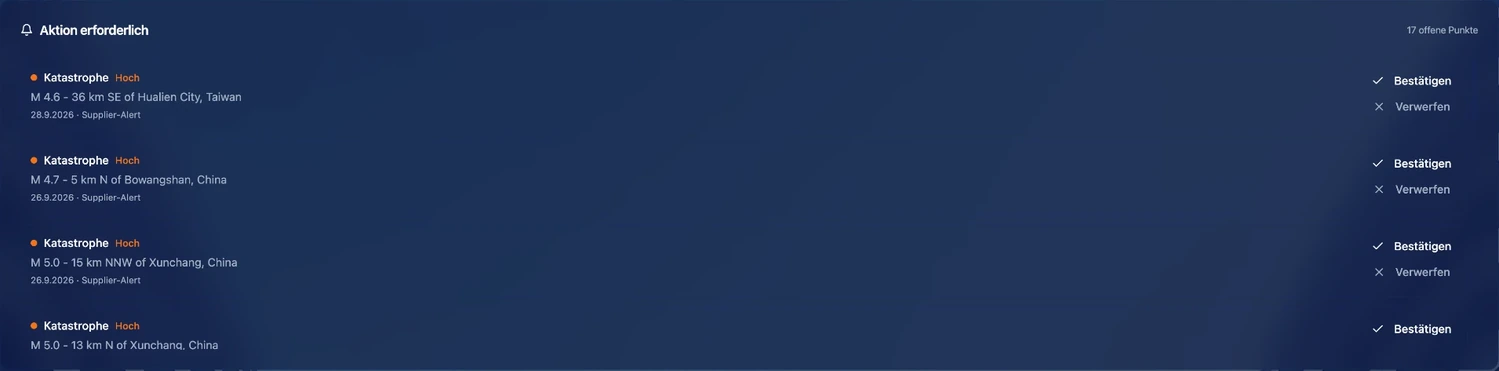
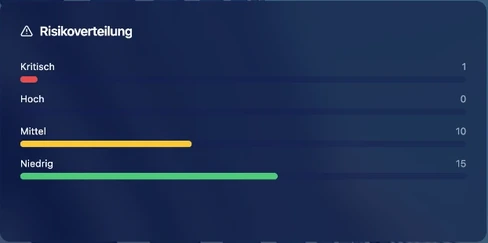
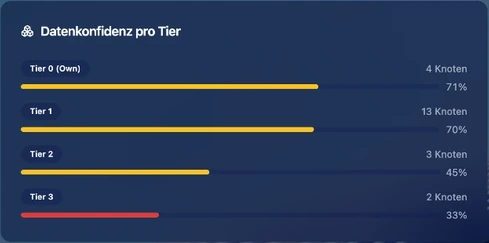
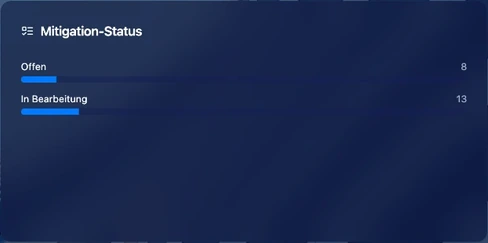
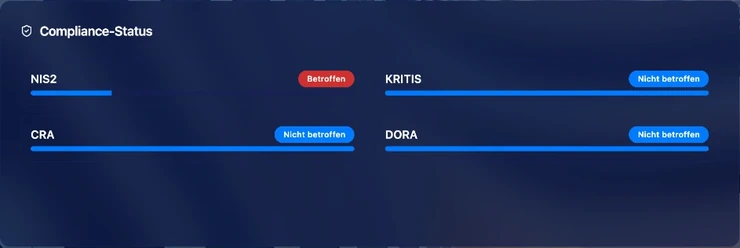
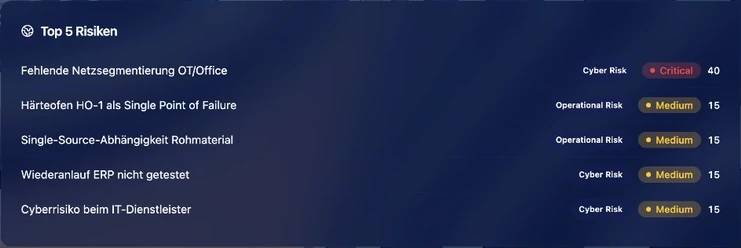
Vernetzte Abhängigkeiten und Monitoring
Beispieldarstellung aus der BlueRock App
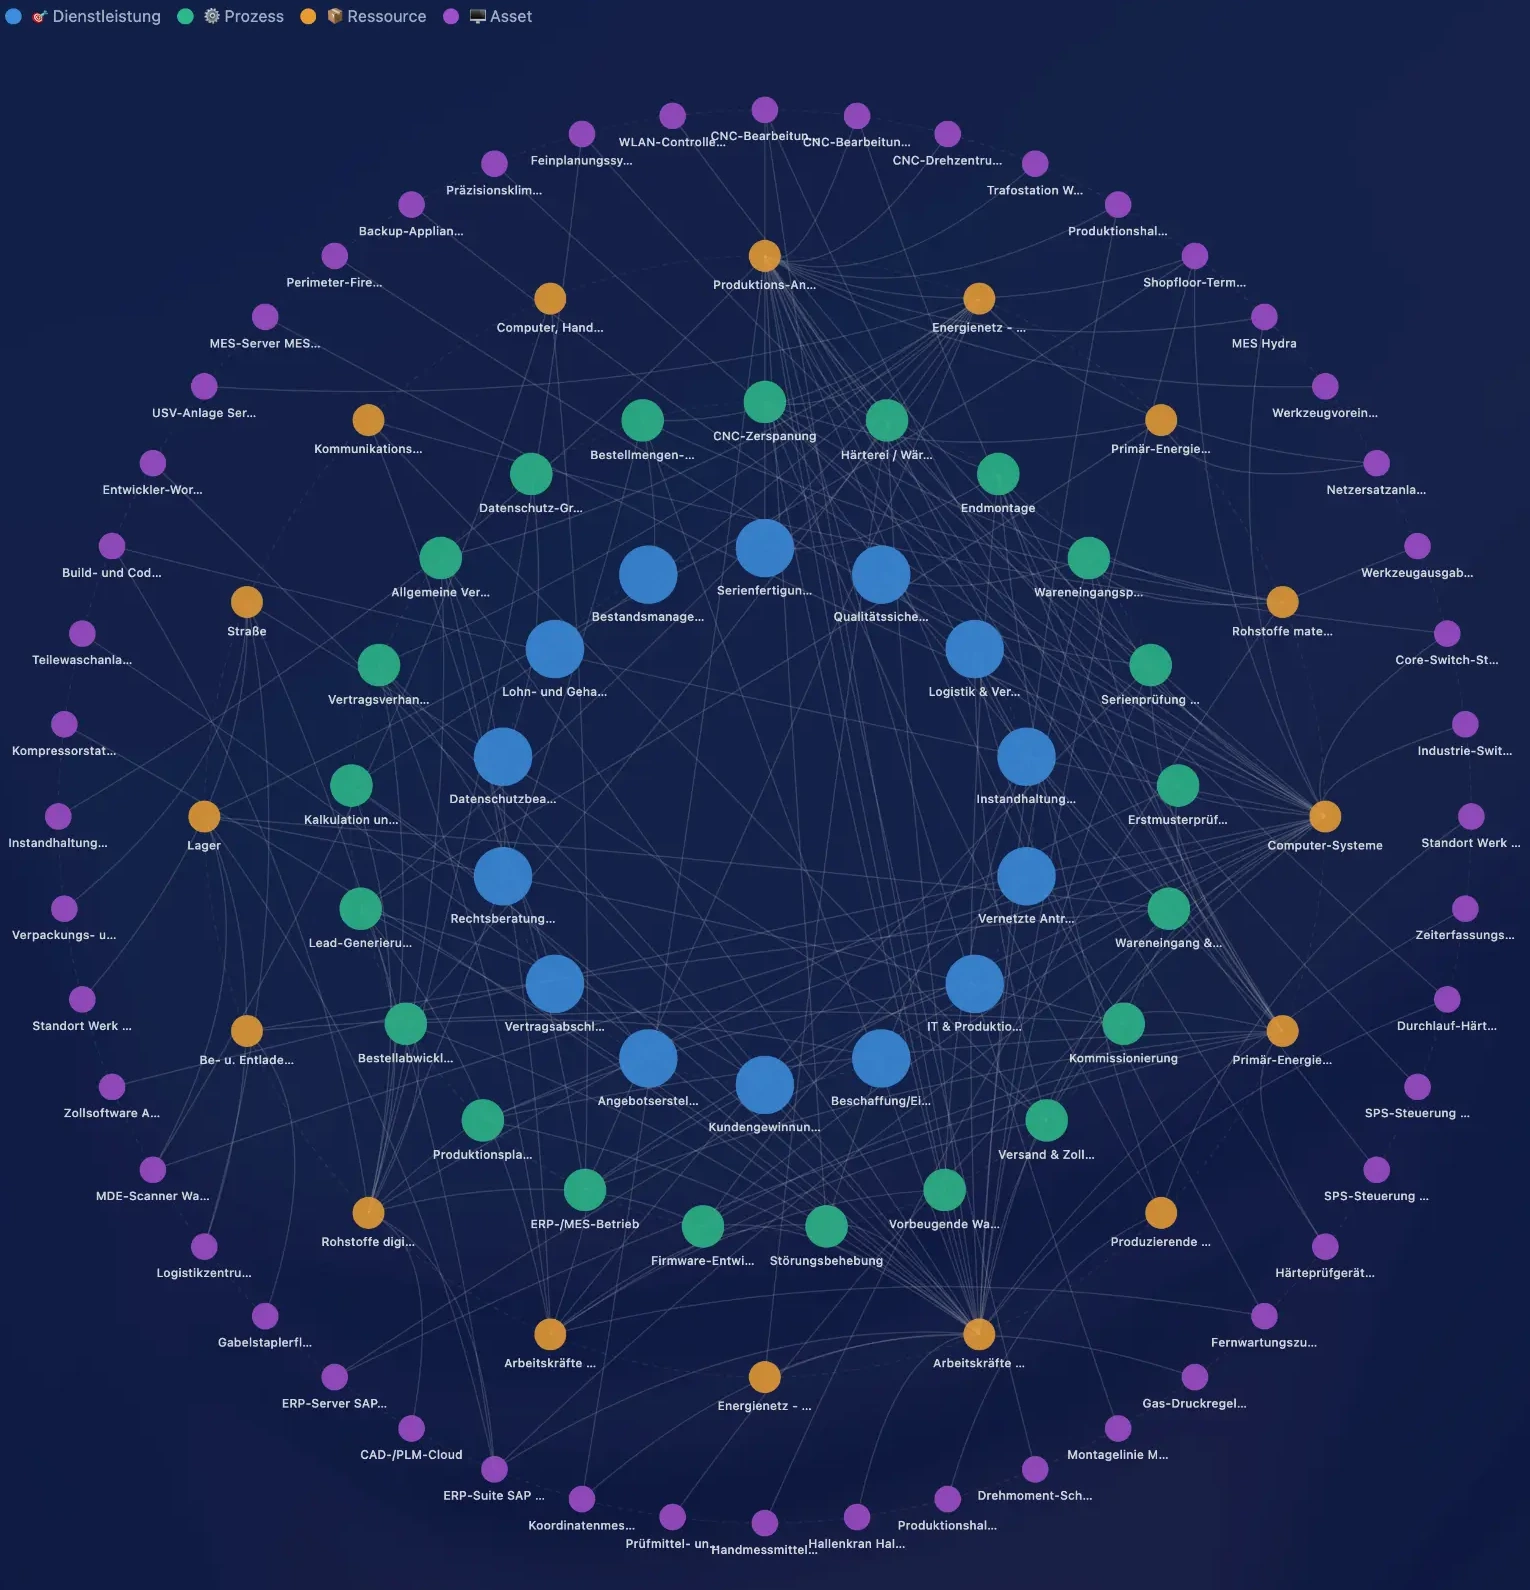
Beispieldarstellung aus der BlueRock App

Forschungsdatenbank und Klassifikation
BlueRock erfasst öffentlich verfügbare Vorfälle strukturiert, bringt sie in eine einheitliche Form und ordnet sie nach festen Merkmalen ein. Ziel ist nicht die Sammlung von Einzelfällen, sondern das Erkennen wiederkehrender Muster.
Die BlueRock-Forschungsdatenbank umfasst zum 15. September 2026 insgesamt 1.217 erfasste Fälle, die den definierten internen Confidence-Schwellenwert für hybride Bedrohungen erreichen. Die Einstufung berücksichtigt unter anderem Hinweise auf staatliche Akteure oder Proxies, Angriffsvektor, Angriffsziel und das gezielte Ausnutzen gesellschaftlicher oder organisatorischer Bruchstellen. Die Klassifikation folgt der BlueRock-internen Forschungsmethodik und stellt keine behördliche oder unabhängige externe Bestätigung dar.
Methodikversion 1.0 · Stand 15. September 2026
Zuletzt fachlich geprüft: 27. September 2026
Vom erfassten Fall zur geprüften Einordnung
Schritt 1
Erfassen
Öffentlich verfügbare Informationen zu einem Vorfall werden strukturiert aufgenommen.
Schritt 2
Vereinheitlichen
Relevante Angaben werden in eine vergleichbare Form gebracht.
Schritt 3
Einordnen
Der Fall wird anhand festgelegter Merkmale klassifiziert. Dokumentierte Beobachtungen und daraus abgeleitete fachliche Einordnungen bleiben klar voneinander getrennt.
Schritt 4
Prüfen und freigeben
BlueRock prüft Tragfähigkeit und Vorbehalte; erst danach gilt ein Eintrag als verwendbar.
Einmal monatlich unterstützt einer unserer Custom-KI-Agenten unsere europaweite Recherche in öffentlich zugänglichen Quellen nach neuen Fällen aus den jeweils zurückliegenden 31 Tagen. Bereits erfasste Fälle werden dabei auf neue öffentlich verfügbare Entwicklungen und Erkenntnisstände geprüft. Aufnahme, Klassifikation und Freigabe erfolgen nicht automatisch, sondern erst nach fachlicher Prüfung durch BlueRock. Die Datenbank ist keine Vollerhebung und keine Echtzeitüberwachung.
Abstrahierter Datenbankauszug
Fallbeispiel: Flughafen Leipzig/Halle
- Ereignisdatum
- 5. August 2026
- Ort
- Flughafen Leipzig/Halle
- Land
- Deutschland
- Domäne
- Physisch
- Kategorie
- Versuchter Anschlag
- Angriffsmittel
- Drohne mit Sprengvorrichtung
- Betroffener Bereich
- Frachtflugbetrieb
- Infrastruktur
- Kritische Infrastruktur
- Sektor
- Transport und Verkehr
- Branche
- Luftfahrt
- Auswirkung
- Vorübergehende Unterbrechung des Flugbetriebs
- Externe Attribution
- Bundesregierung rechnet den Anschlagsversuch Russland zu
- Informationsstand
- 15. September 2026
- Quellenbasis
- Öffentlich verfügbare Berichte und Behördenangaben
Dokumentierter Ausgangspunkt
In der Nacht vom 4. auf den 5. August 2026 wurde im Sicherheitsbereich des Frachtflugbetriebs am Flughafen Leipzig/Halle eine Drohne mit einer Sprengvorrichtung entdeckt. Spezialisten der Bundespolizei entfernten den Zünder. Der Flugbetrieb wurde vorübergehend eingestellt und noch in derselben Nacht über die Nordpiste wieder aufgenommen.
Fortgeschriebener Informationsstand
Die Bundesanwaltschaft übernahm die Ermittlungen am 6. August. Spätere öffentlich dokumentierte Erkenntnisse veränderten einzelne Teile des anfänglichen Lagebilds: Eine zunächst vermutete Kollision mit einer weiteren Drohne bestätigte sich nicht, während die Bundesregierung den Anschlagsversuch später Russland zurechnete.
Methodische Bedeutung
Das Beispiel zeigt, warum BlueRock dokumentierte Beobachtungen, externe Attributionen und eigene fachliche Ableitungen getrennt erfasst. Neue öffentlich verfügbare Erkenntnisse ergänzen den bestehenden Fall nachvollziehbar, ohne frühere Informationsstände und verbleibende Unsicherheiten unsichtbar zu machen. Die Aufnahme in die BlueRock-Forschungsdatenbank folgt der internen Forschungsmethodik und stellt keine unabhängige Bestätigung dar.
Beobachtung, fachliche Ableitung und Prüfung
Die Trennung dieser drei Schritte ist die Grundlage dafür, dass Ergebnisse nachvollziehbar bleiben.
Beobachtung
Was aus verfügbaren Darstellungen hervorgeht: Zeitpunkt, Ort, betroffene Bereiche, beschriebener Ablauf. Beobachtungen werden festgehalten, ohne sie zu deuten.
Fachliche Ableitung
Mögliche Zusammenhänge und Bedeutungen werden als fachliche Ableitungen gekennzeichnet. Sie werden nicht als unmittelbar beobachtete oder unabhängig bestätigte Tatsachen dargestellt.
Fachliche Prüfung
BlueRock prüft die dokumentierten Beobachtungen, die daraus abgeleiteten Einordnungen und verbleibende Unsicherheiten, bevor ein Fall freigegeben oder aktualisiert wird. Wie Daten dabei geschützt werden, beschreibt die Seite Sicherheit und Datenschutz.
Grenzen dieser Arbeit
- Keine vollständige Erfassung aller Vorfälle und keine wissenschaftliche Vollerhebung.
- Keine behördliche, unabhängige oder externe Bestätigung der Einordnung.
- Keine laufende Überwachung und keine Beobachtung in Echtzeit.
- Keine Garantie für Vollständigkeit, Richtigkeit oder Aktualität einzelner Einträge.
- Keine rechtliche Bewertung und keine Zurechnung mit rechtsverbindlicher Wirkung.
Die Forschungsdatenbank liefert eine strukturierte Grundlage für Einschätzungen. Die Entscheidung über Maßnahmen bleibt bei der Organisation.
Einordnung in die Risikoarbeit und Austausch
Erkannte Muster sind dann nützlich, wenn sie in konkrete Arbeit einfließen: in die Risikoanalyse, in die Modellierung von Krisenszenarien, in die Notfallplanung und in die Auswahl von Maßnahmen zur Steigerung der Resilienz.
Sie möchten wissen, welche hybriden Bedrohungsmuster für Ihre Organisation relevant sind? Schreiben Sie uns kurz, worum es geht.