Für kleine und mittlere Unternehmen
Resilienz-Soforthilfe-Paket
Das Paket verbindet regulatorische Orientierung, betriebliche Notfallvorsorge und E-Mail-Sicherheit in einem geführten Ablauf. Zum Marktstart ausschließlich als Resilienz-Soforthilfe-Paket erhältlich. Die drei Bestandteile werden auf Grundlage derselben strukturierten Organisationsdaten erstellt.
BlueRock prüft die Angaben und Ergebnisse, gibt die Erstellung manuell frei und bleibt bei jedem Kundenoutput sichtbarer Reviewer.
Gemeinsam wirksam
Warum ein gemeinsames Paket
Regulatorische Anforderungen, Ausfallvorsorge und sicheres Verhalten im Arbeitsalltag greifen ineinander. Das gemeinsame Vorgehen vermeidet widersprüchliche Annahmen und schafft drei nachvollziehbare Ergebnisse auf einer abgestimmten Datengrundlage.
Drei Ergebnisse
Die Bestandteile des Pakets
RegScope
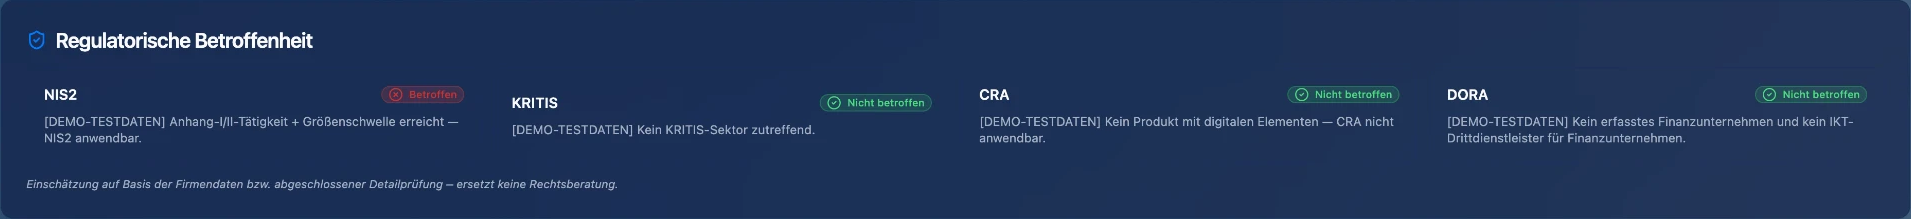
Indikatives Compliance-Screening zu NIS2, KRITIS-Dachgesetz, Cyber Resilience Act und DORA, mit begründeter Einordnung, Pflichtenhinweisen, sichtbaren Datenlücken und priorisierten nächsten Schritten. Keine Rechtsberatung oder rechtsverbindliche Feststellung.
Notfallplan
Ein managementtauglicher Notfall-, Wiederanlauf- und Kontinuitätsplan für die regelbasiert relevanten Szenarien, mit Sofortmaßnahmen, Eskalation, Kommunikation, Verantwortlichkeiten und Wiederanlauf.
E-Mail-Sicherheitsguide
Abteilungs- und rollenbezogene Verhaltensregeln, Beispiele, Checkliste, Awareness-Test, Meldewege, technische Empfehlungen sowie E-Mail- und Aushang-Templates. Verbindliche Regeln entstehen erst nach Freigabe durch Ihre Organisation.
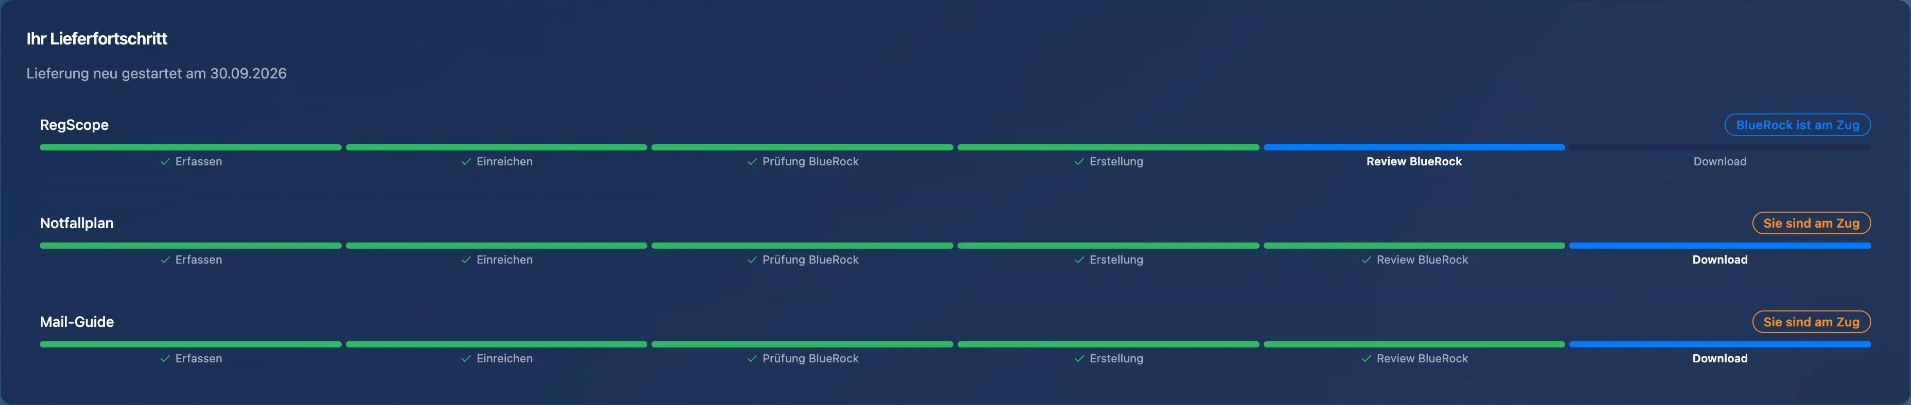
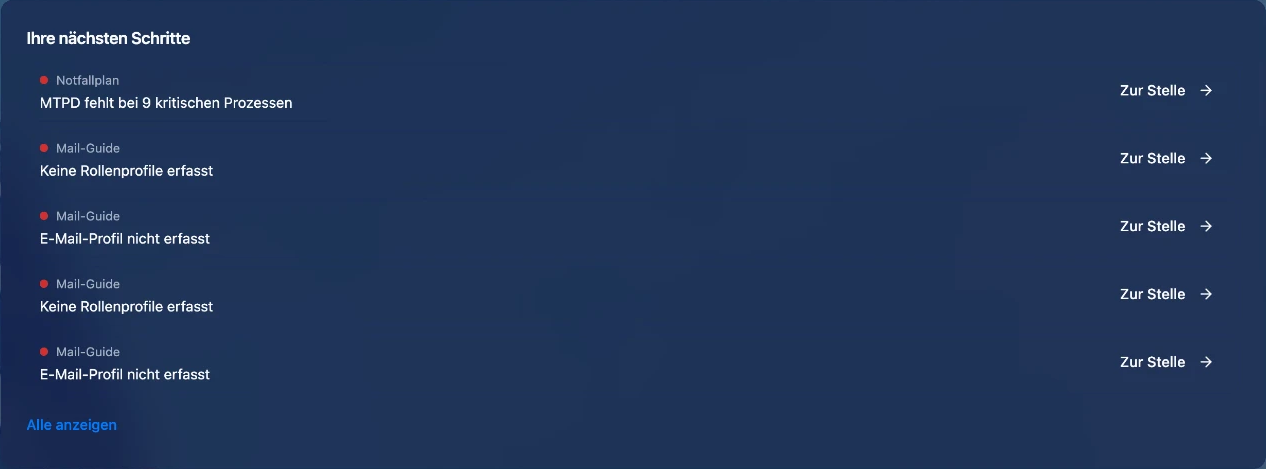
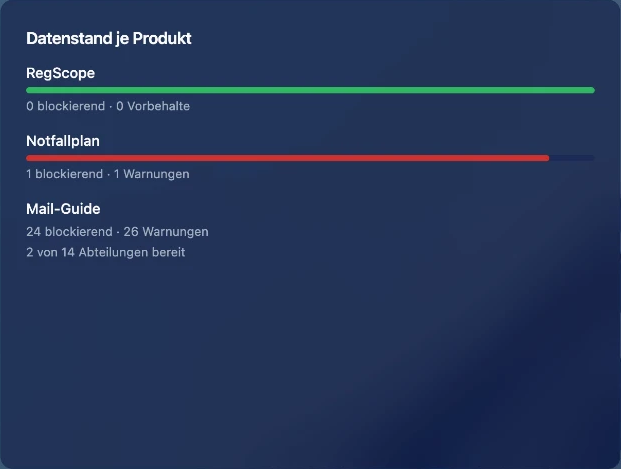
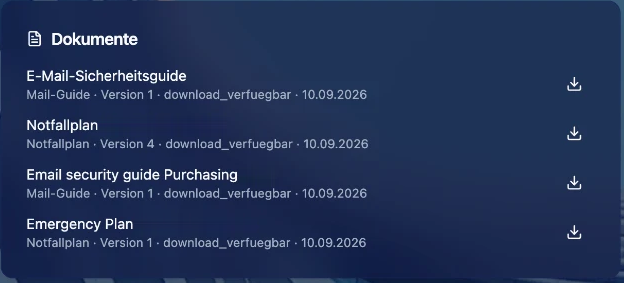
Ihr Resilienz-Soforthilfe-Paket: Einstieg in die BlueRock App.
Beispieldarstellung aus der BlueRock App

Festpreise nach Mitarbeiterzahl
Paketpreise
Zum Marktstart ist ausschließlich das Resilienz-Soforthilfe-Paket buchbar. Der Paketpreis richtet sich nach der Mitarbeitergrößenklasse.
bis 10 Mitarbeiter
- Paketpreis
- 1.500 €
11-49 Mitarbeiter
- Paketpreis
- 2.500 €
50-99 Mitarbeiter
- Paketpreis
- 3.500 €
100-199 Mitarbeiter
- Paketpreis
- 4.500 €
200-500 Mitarbeiter
- Paketpreis
- 5.500 €
Alle Preise sind Festpreise für den definierten Standardumfang der jeweiligen Mitarbeitergrößenklasse. Maßgeblich ist die Zahl der aktiv für die buchende rechtliche Organisation tätigen Personen zum final bestätigten Datenstand. Voll- und Teilzeitbeschäftigte zählen jeweils als eine Person, regelmäßig eingesetzte Leiharbeitnehmer zählen mit, externe Dienstleister und freie Mitarbeiter zählen nicht. Verbundene Unternehmen werden separat betrachtet, sofern nicht ausdrücklich ein gemeinsamer Organisationsscope vereinbart wird.
Alle Preise in Euro, netto, zuzüglich gesetzlicher Umsatzsteuer.
Preisstand: Oktober 2026. Ein individuelles Angebot ist 30 Kalendertage ab Ausstellungsdatum gültig. Preisänderungen wirken nicht rückwirkend auf bereits verbindlich beauftragte Leistungen.
Zahlungsweise: 30 % bei verbindlicher Buchung, 70 % nach Abschluss der BlueRock-Prüfung und unmittelbar vor Freigabe der finalen Dokumente zum Download.
Alle Paketpreise enthalten die deutsche Sprachfassung. Eine zusätzliche englische Sprachfassung bieten wir gegen einmaligen Aufpreis auf Anfrage an; dieser Aufpreis ist nicht im Paketpreis enthalten.
Das Angebot richtet sich ausschließlich an Unternehmer, juristische Personen und Organisationen. Verträge mit Verbrauchern bieten wir nicht an.
Die Buchung und Bezahlung erfolgen online über den BlueRock-Webshop. Der Zugang zum Webshop wird zum Marktstart über diese Website bereitgestellt.
Wie die Ergebnisse zusammenspielen
RegScope ordnet regulatorische Fragestellungen ein. Der Notfallplan übersetzt relevante Abhängigkeiten und Szenarien in Entscheidungs- und Wiederanlaufwege. Der E-Mail-Sicherheitsguide macht sicheres Verhalten für Abteilungen und Rollen konkret. Gemeinsam entsteht ein konsistenter Einstieg in die organisatorische Resilienz.
Für welche Organisationen das Paket gedacht ist
- Kleine und mittlere Unternehmen mit knappen internen Ressourcen
- Organisationen mit verteilten Zuständigkeiten und Abhängigkeiten
- Unternehmen, die einen strukturierten, geprüften Einstieg benötigen
Welche Angaben benötigt werden
- Branche, Tätigkeitsschwerpunkt, Organisation und Standorte
- Unternehmensgröße, Produkte, Dienste und Marktbezug
- Kritische Dienstleistungen, Prozesse, Ressourcen und Assets
- IT-, OT-, Kommunikations- und Lieferantenabhängigkeiten
- Rollen, Zuständigkeiten, Vertretungen und Freigabewege
- Abteilungen, Rollenprofile, Meldewege und vorhandene Regelungen
So entsteht das Paket
Schritt 1
Benötigte Angaben geführt erfassen
Schritt 2
Vollständigkeit der Angaben bestätigen
Schritt 3
Prüfung der Eingangsdaten durch BlueRock
Schritt 4
Manuelle Freigabe der Erstellung
Schritt 5
Strukturierte Formulierung der Inhalte
Schritt 6
Prüfung und Bearbeitung durch BlueRock
Schritt 7
Finale Freigabe durch BlueRock
Schritt 8
Bereitstellung der Ergebnisse
Bereitstellung in der Regel innerhalb von ca. zehn Werktagen, gerechnet ab dem final von Ihnen freigegebenen Datenstand.
Akzeptierte Änderungen innerhalb des 24-Stunden-Fensters führen zu einem erneuten Datenabschluss und starten ein neues 24-Stunden-Fenster. Nach dessen Ablauf beginnt die Lieferfrist.
Produktfolge in der BlueRock App
1. RegScope
Beispieldarstellung aus der BlueRock App Compliance & RegulierungAutomatische Prüfung der Anwendbarkeit von NIS2, KRITIS-Dachgesetz, CRA und DORA.
Diese Einschätzung basiert auf den hinterlegten Firmendaten und allgemeinen Schwellenwerten. Sie ersetzt keine individuelle Rechtsberatung. Sektorspezifische Detail-Schwellen (z.B. BSI-KritisV) können im Einzelfall abweichen.Übersicht- NIS2Betroffen
Sonderfall: wesentliche Einrichtung unabhängig von Größe.
- KRITISBetroffen
Bereits als KRITIS-Betreiber eingestuft — KRITIS-DachG anwendbar.
- CRANicht betroffen
Kein Hersteller von Produkten mit digitalen Elementen.
- DORANicht betroffen
Kein Finanzsektor-Bezug.
- NIS2Betroffen— Sonderfall: wesentliche Einrichtung unabhängig von Größe.
- KRITISBetroffen— Bereits als KRITIS-Betreiber eingestuft — KRITIS-DachG anwendbar.
- CRANicht betroffen— Kein Hersteller von Produkten mit digitalen Elementen.
- DORANicht betroffen— Kein Finanzsektor-Bezug.
Ausschnitt horizontal scrollbar.
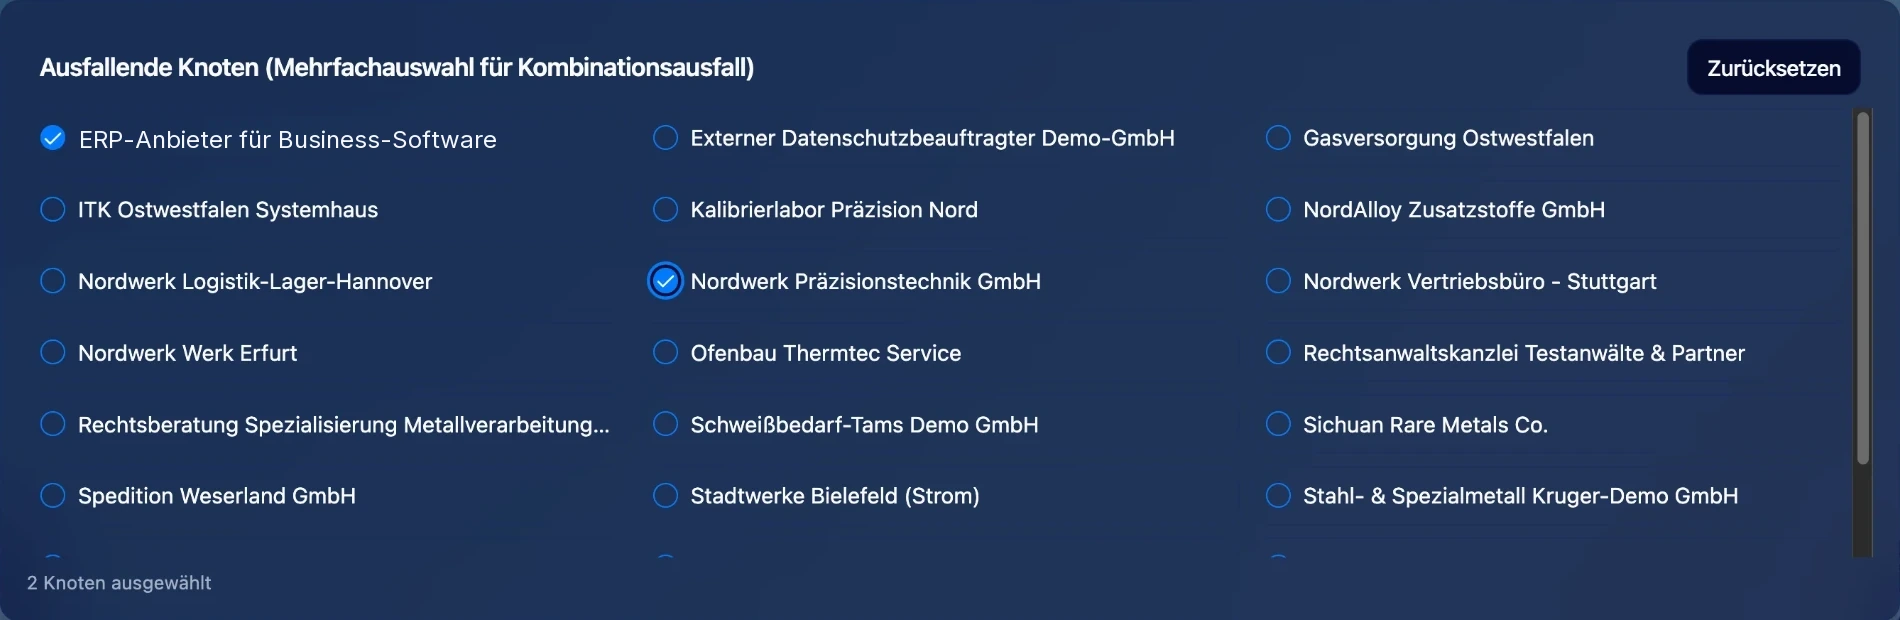
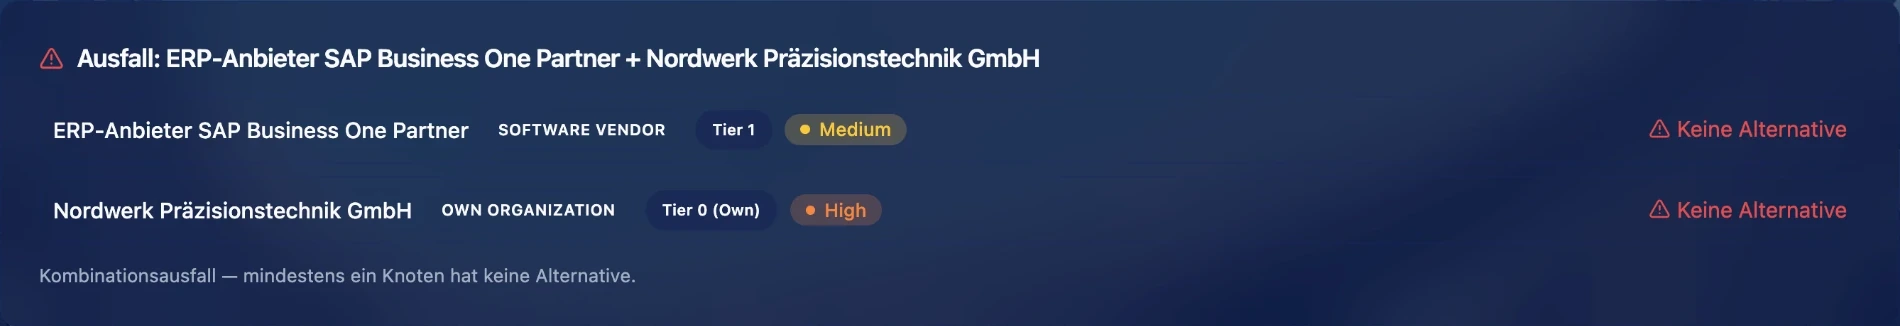
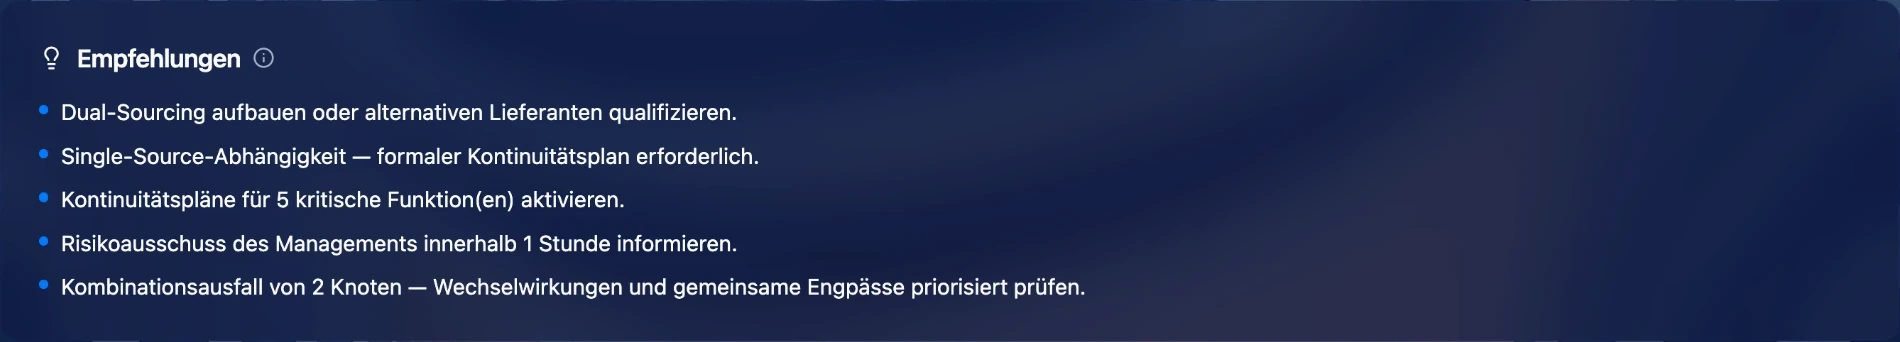
2. Notfallplan
Beispieldarstellung aus der BlueRock App
Szenarioauswahl geprüft und freigegeben durch BlueRock
3. E-Mail-Sicherheitsguide
Beispieldarstellung aus der BlueRock App
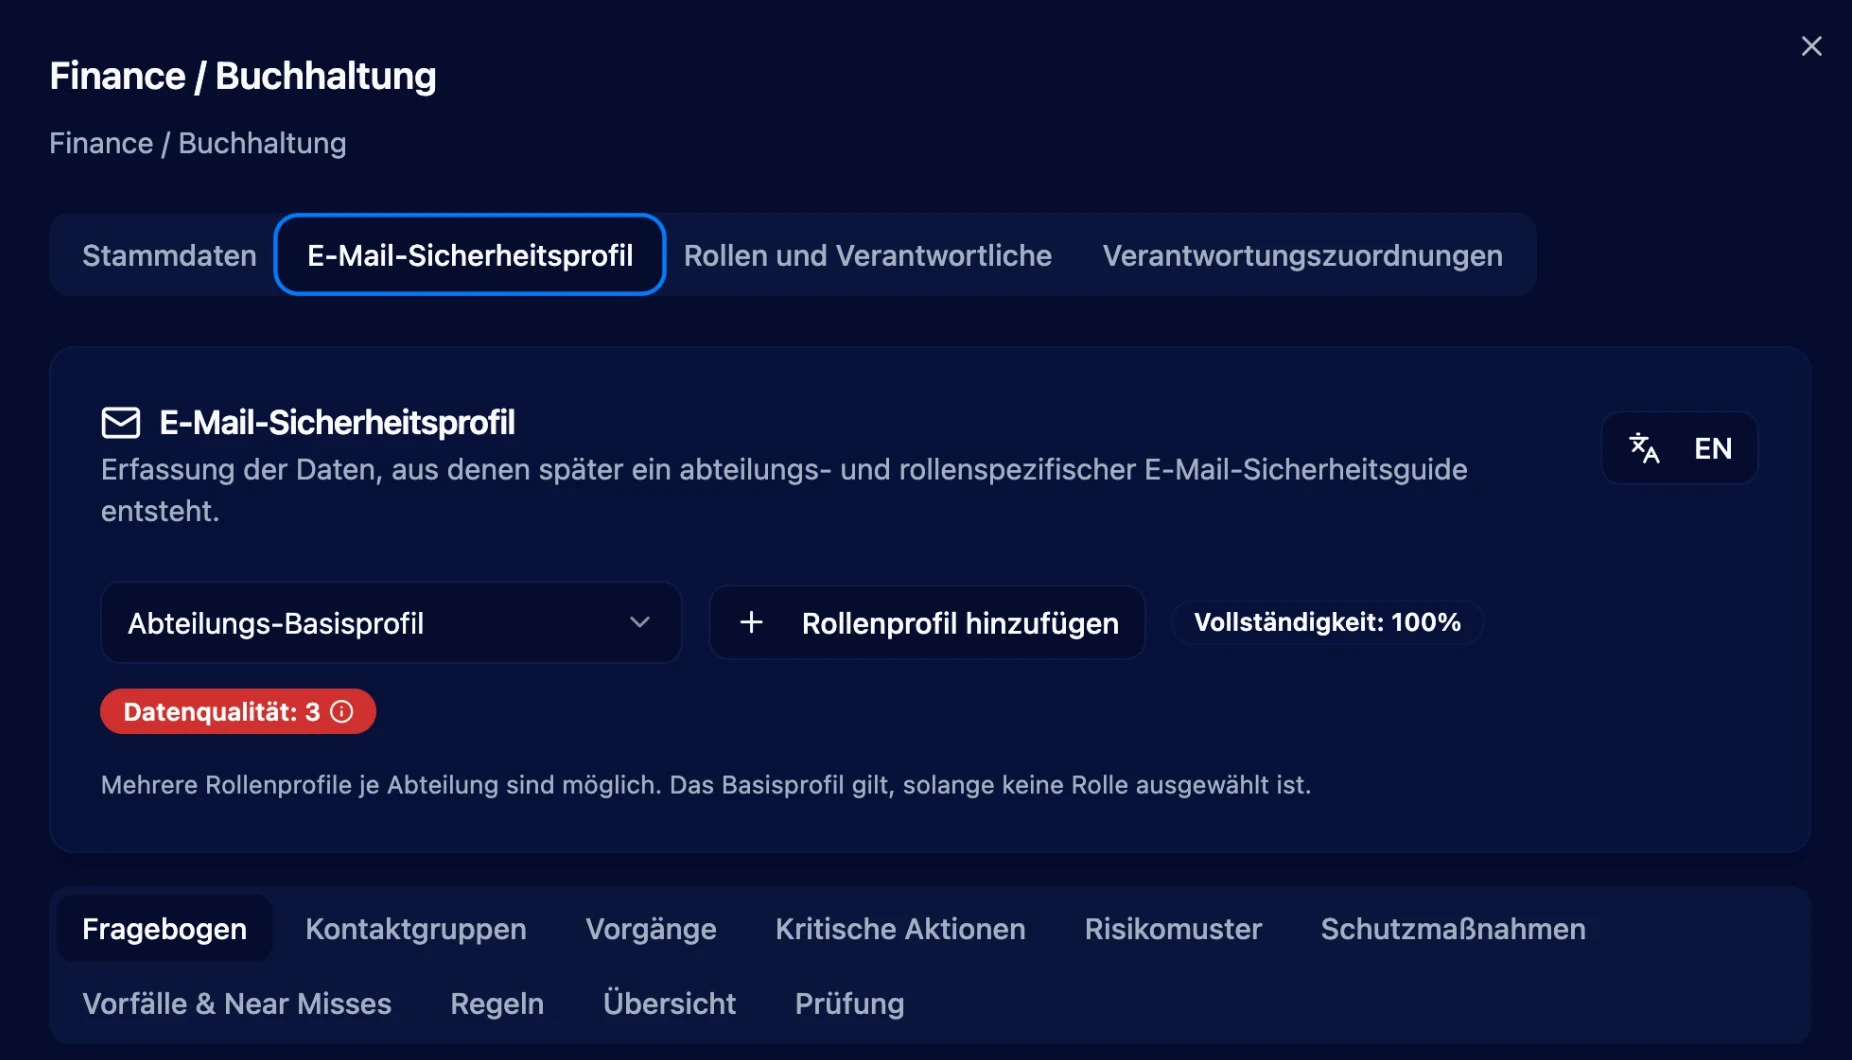
Abteilung und Rollenprofil 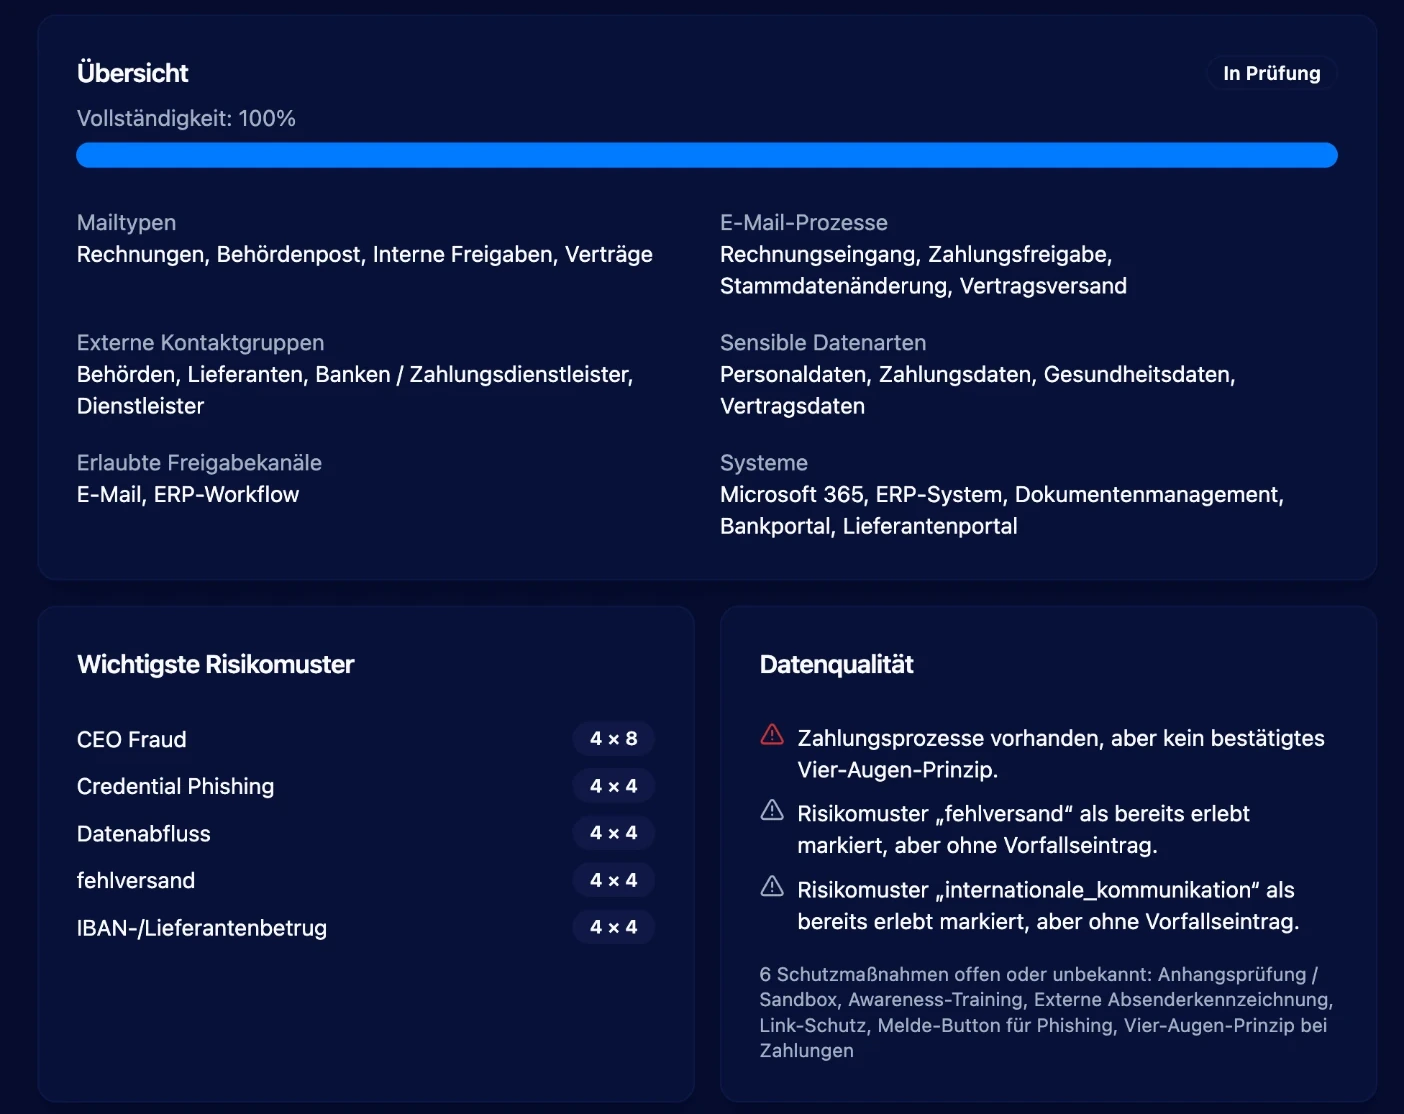
Wichtigste Risikomuster Geprüft durch BlueRock, verbindlich erst nach Freigabe Ihrer Organisation
4. Outputs und Freigabe
Beispieldarstellung aus der BlueRock App Outputs & DokumenteAlle Reports und Guides werden privat gespeichert, von BlueRock geprüft und erst nach Ihrer Bestätigung zum Download freigegeben.
Titel Produkt Abteilung Version Sprache Status Reviewdatum Gültig bis Aktion E-Mail-Sicherheitsguide E-Mail-Sicherheitsguide Finance / Buchhaltung v1 Deutsch Download verfügbar 04.09.2026 04.09.2027 Öffnen Notfallplan Notfallplan — v4 Deutsch Download verfügbar 25.08.2026 25.08.2027 Öffnen Email security guide Purchasing E-Mail-Sicherheitsguide Einkauf v1 Englisch Download verfügbar 25.08.2026 25.08.2027 Öffnen Emergency Plan Notfallplan — v1 Englisch Download verfügbar 25.08.2026 25.08.2027 Öffnen RegScope-Screening – Nordwerk Präzisionstechnik (Demo) RegScope-Report — v1 Deutsch Automatisch erstellt — — Öffnen 5 von 9 Outputs
Ausschnitt horizontal scrollbar.

BlueRock-Prüfung und Freigabe
BlueRock prüft die Eingangsdaten, gibt die Erstellung manuell frei, prüft und bearbeitet das Ergebnis und erteilt die finale Freigabe. BlueRock bleibt bei jedem Kundenoutput sichtbarer Reviewer.
- Keine zusätzliche Kundenbestätigung des generierten Outputs nach finaler BlueRock-Freigabe
- Keine kundenseitige Bearbeitung der Outputs in Version 1
- Keine automatischen Generierungen oder Wiederholungsläufe
- Keine autonome Szenarioauswahl, Betroffenheitsfeststellung oder technische Architekturentscheidung durch KI
Ergebnisse und Ausgabeformen
- RegScope
- Webansicht und PDF
- Notfallplan
- Webansicht und PDF
- E-Mail-Sicherheitsguide
- Webansicht und PDF
Abgrenzung und Vorbehalt
Das Paket ersetzt keine Rechtsberatung, keine rechtsverbindliche Prüfung, keine technische Umsetzung, keine Übung und keine Schulungspflicht. Es verspricht keine vollständige Compliance, Zertifizierung oder garantierte Resilienz. Qualität und Aussagekraft hängen von Vollständigkeit und Aktualität Ihrer Angaben ab.
Nächster Schritt
Sie möchten klären, ob das Resilienz-Soforthilfe-Paket zu Ihrer Organisation passt? Schreiben Sie uns oder kehren Sie zum KMU-Bereich zurück.