Bestandteil des Resilienz-Soforthilfe-Pakets
E-Mail-Sicherheitsguide
Viele Angriffe beginnen mit einer Nachricht, die plausibel wirkt: eine geänderte Bankverbindung, eine dringende Anweisung von oben, eine Rechnung im gewohnten Format. Die Reaktion am Arbeitsplatz kann mitentscheiden, ob daraus ein Schaden entsteht.
Der E-Mail-Sicherheitsguide beschreibt sicheres Verhalten dort, wo es tatsächlich stattfindet: je Abteilung und Rollenprofil, mit konkreten Entscheidungssituationen, Verhaltensregeln, Meldewegen und technischen Empfehlungen. Verbindlich werden die Regeln erst, wenn Ihre Organisation sie freigibt.
Mehr als ein allgemeines Merkblatt
Ein allgemeines Merkblatt gilt für alle und deshalb für niemanden konkret. Eine Zahlungsanweisung in der Buchhaltung, eine Bewerbungsdatei in der Personalabteilung und eine Lieferantenrückfrage im Einkauf sind unterschiedliche Situationen mit unterschiedlichen Risiken. Der Guide beschreibt sie getrennt und in der Sprache der jeweiligen Aufgabe.
- Situationen aus dem tatsächlichen Arbeitsalltag statt abstrakter Warnungen
- Regeln, Meldewege und Beispiele je Abteilung und Rollenprofil
- Klare Trennung von Verhalten, internem Meldeweg und technischer Empfehlung
Nach Abteilungen und Rollenprofilen aufgebaut
Der Guide wird je Abteilung und Rollenprofil erstellt. Welche Bereiche aufgenommen werden, ergibt sich aus Ihrer Organisation, aus Aufgaben, Kommunikationswegen und Außenkontakt, nicht aus einer festen Liste. Für jedes Rollenprofil ist ein Umfang von etwa drei bis fünf Seiten vorgesehen.
Beispiele für typische Bereiche in kleinen und mittleren Unternehmen:
- Geschäftsführung
- Finanzen und Buchhaltung
- Einkauf
- Vertrieb
- Personal
- IT
- Produktion und Technik
- Kundenservice
Beispieldarstellung aus der BlueRock App
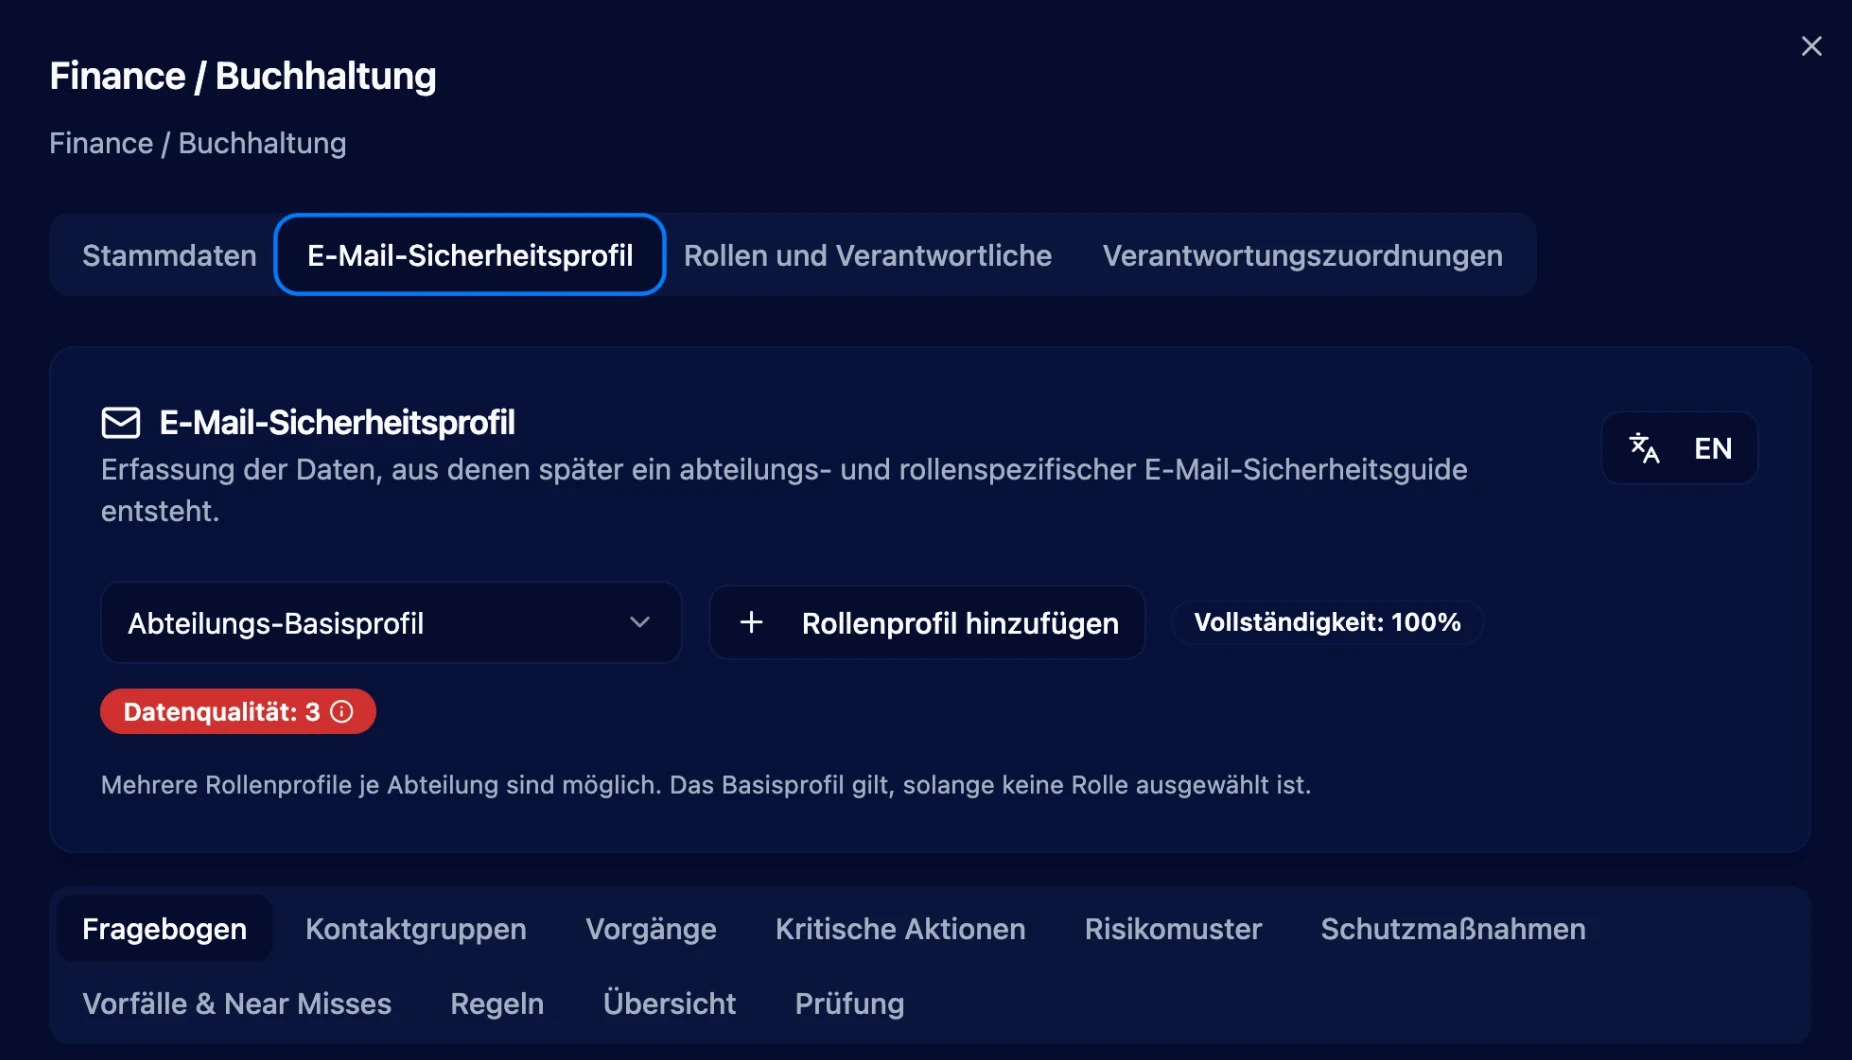
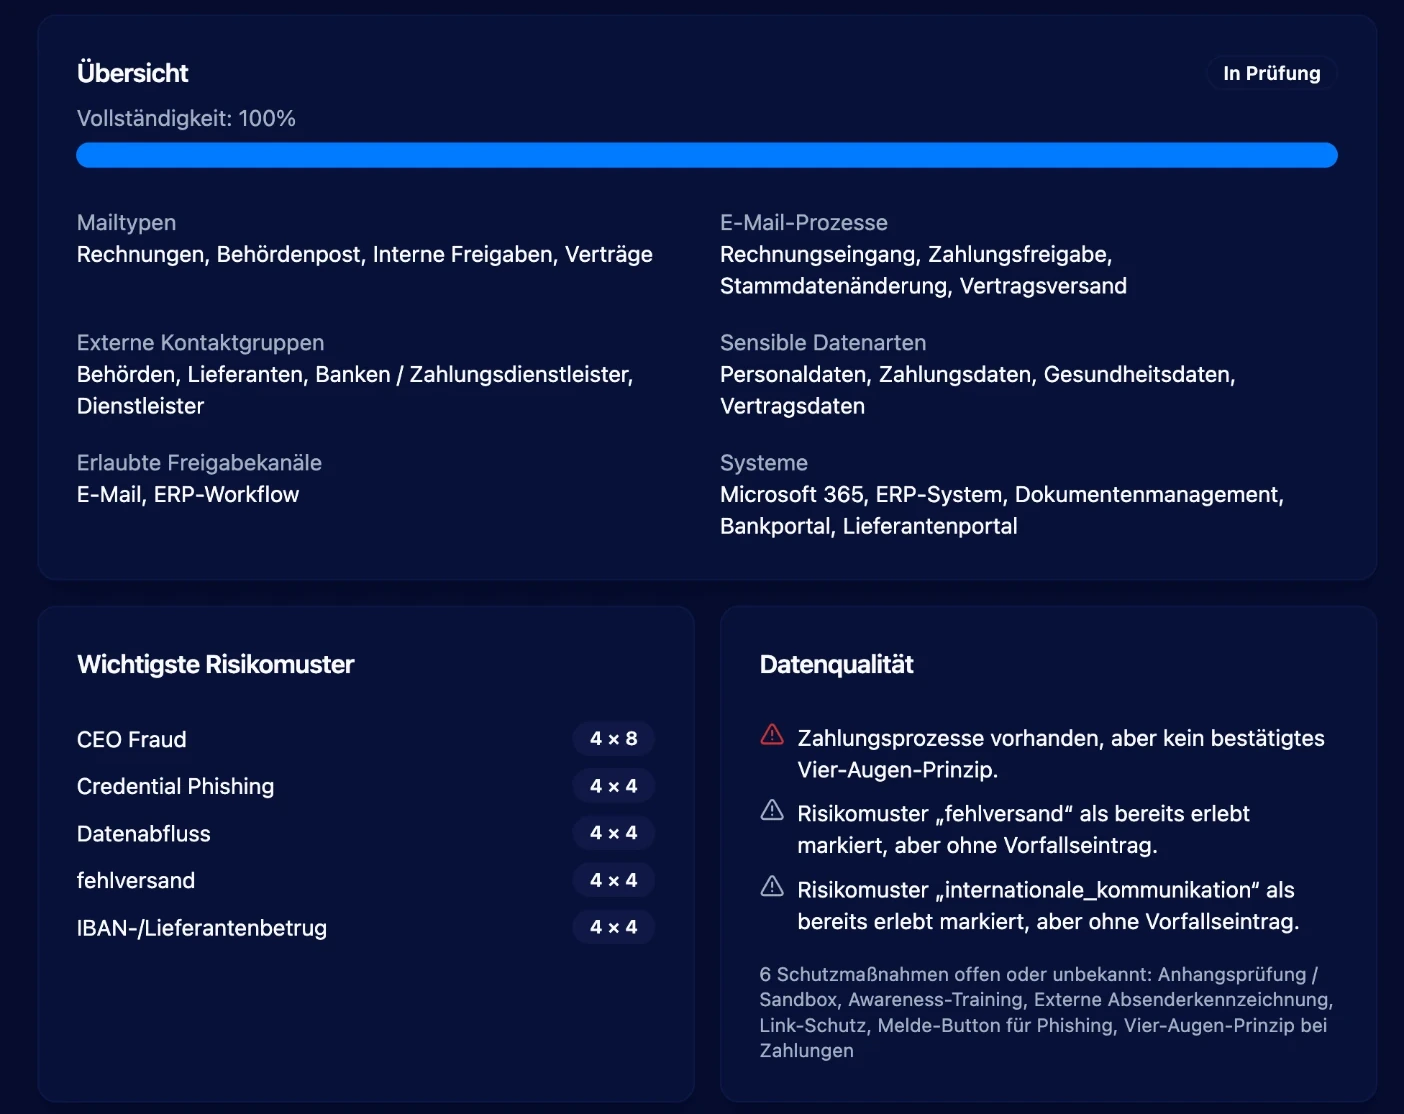
Geprüft durch BlueRock, verbindlich erst nach Freigabe Ihrer Organisation
Diese Aufzählung ist eine Auswahl zur Veranschaulichung und keine abschließende Festlegung. Personen werden nicht benannt; der Guide beschreibt ausschließlich Rollen.
Was der Guide enthält
Rollenbezogene Verhaltensregeln
Was in der jeweiligen Aufgabe zu tun und was zu unterlassen ist.
Konkrete Beispiele
Typische Nachrichten und Situationen aus dem jeweiligen Arbeitsbereich.
Checkliste
Kurze Prüfschritte für den Moment der Entscheidung.
Meldeweg
An wen ein Verdacht gemeldet wird und wie eskaliert wird.
Awareness-Test
Wenige Kontrollfragen zur Selbstüberprüfung als Bestandteil der Unterlage.
E-Mail-Template
Vorlage für die interne Weitergabe eines Verdachtsfalls.
Aushang-Template
Kurzfassung der wichtigsten Regeln für Arbeitsplatz und Aufenthaltsbereiche.
Der Awareness-Test ist Bestandteil der Unterlage. Diese Website führt keinen Test aus und speichert keine Antworten.
Entscheidungssituationen, Regeln und Meldewege
Der Guide behandelt die Situationen, in denen eine falsche Reaktion unmittelbar Folgen hat. Zu jeder Situation gehören eine Verhaltensregel für die Beschäftigten und ein interner Meldeweg; beides bleibt sprachlich getrennt, damit klar ist, was am Arbeitsplatz entschieden und was weitergegeben wird.
Typische Situationen
- Unerwartete Zahlungs- oder Kontoänderung
- Dringende Anweisung, die den üblichen Weg umgeht
- Anhang oder Link aus unklarer Quelle
- Aufforderung zur Anmeldung über einen Link
- Bestätigungsanfrage für einen zweiten Faktor ohne eigene Anmeldung
- Rückfrage zu vertraulichen Personal- oder Vertragsdaten
- Nachricht von einem bekannten Kontakt mit ungewohnter Bitte
- Zeitdruck als einziges Argument
Regeln und Meldewege
- Verhaltensregel: was die Rolle selbst prüft, tut und unterlässt.
- Rückkanal: wie eine Anweisung über einen bekannten, unabhängigen Weg bestätigt wird.
- Meldeweg: an welche interne Stelle ein Verdacht ohne Vorprüfung gemeldet wird.
- Eskalation: wann zusätzlich die Geschäftsführung einzubeziehen ist.
- Verhalten nach einem Klick oder einer Eingabe: melden statt verschweigen.
Meldewege und Zuständigkeiten werden mit Ihrer Organisation abgestimmt; verbindlich werden sie mit Ihrer Freigabe.
Fachliche Perspektive für sichere Eskalationsentscheidungen
Daniel F.
Experte für Lagebilderstellung und Führungsentscheidungen in komplexen und dynamischen Umfeldern
Bei E-Mail-Sicherheitsvorfällen relevante Informationen priorisieren und fundierte Eskalationsentscheidungen unterstützen.
Technische Empfehlungen für die Organisation
Verhalten allein trägt nicht die gesamte Last. Der Guide benennt deshalb technische Empfehlungen, die das Risiko im E-Mail-Verkehr senken. Es handelt sich um Empfehlungen an Ihre Organisation und Ihre IT, nicht um Maßnahmen, die BlueRock im Rahmen dieses Guides umsetzt oder konfiguriert.
- Mehr-Faktor-Authentifizierung für E-Mail- und Fernzugriffe
- Kennzeichnung von Nachrichten externer Absender
- Filterung und Prüfung eingehender Nachrichten
- Regeln für Weiterleitungen und Stellvertretungen
- Umgang mit Anhängen und Makros
- Nachvollziehbare Meldung und Auswertung von Verdachtsfällen
Ob und wie eine Empfehlung umgesetzt wird, entscheidet Ihre Organisation. Die Nennung im Guide ist keine Bestätigung, dass eine Maßnahme bereits aktiv ist.
Welche Angaben benötigt werden
- Abteilungen und Aufgabenbereiche
- Rollenprofile mit Außenkontakt und Zahlungs- oder Datenbezug
- übliche Kommunikationswege und Freigabewege
- vorhandene interne Melde- und Ansprechstellen
- eingesetzte E-Mail- und Kommunikationsdienste
- bereits vorhandene Regeln, Unterweisungen und Aushänge
- Sprache und Ansprache der Belegschaft
Diese Website erfasst keine Angaben und zeigt keine simulierten Kundendaten. Offene Punkte erscheinen im Ergebnis als Annahme oder Vorbehalt.
So entsteht der Guide
Schritt 1
Angaben zu Abteilungen, Rollen und Kommunikationswegen erfassen und bestätigen
Schritt 2
Prüfung der Angaben durch BlueRock
Schritt 3
Zuordnung der Abteilungen und Rollenprofile
Schritt 4
Strukturierte Formulierung der Inhalte je Rollenprofil
Schritt 5
Prüfung, Bearbeitung und Freigabe durch BlueRock
KI unterstützt die Formulierung, legt aber keine Rollen, Regeln oder Maßnahmen selbst fest. Generierungen und Wiederholungsläufe erfolgen ausschließlich manuell nach Freigabe durch BlueRock.
Abstrahierter Beispielauszug
Abstrahiertes Muster: kein Kundenergebnis, keine reale Organisation und keine echte Nachricht.
- Rollenprofil
- Rollenprofil B (Muster): Bearbeitung von Eingangsrechnungen
- Situation
- Eine Nachricht kündigt eine geänderte Bankverbindung für eine laufende Geschäftsbeziehung an.
- Verhaltensregel
- Zahlungsdaten nur nach Bestätigung über einen bereits bekannten, unabhängigen Kontaktweg ändern.
- Zu vermeiden
- Rückfragen ausschließlich über die in der Nachricht angegebenen Kontaktdaten stellen.
- Meldeweg
- Verdacht ohne eigene Vorprüfung an die benannte interne Stelle melden; bei Zahlungsbezug zusätzlich die Geschäftsführung informieren.
- Technische Empfehlung
- Externe Absender kennzeichnen und Mehr-Faktor-Authentifizierung für den Postfachzugang vorsehen.
- Kontrollfrage
- Woran erkennen Sie, dass eine Bestätigung über einen unabhängigen Weg erfolgt ist?
Prüfung, Freigabe und Ausgabe
BlueRock prüft die Angaben, die Zuordnung der Rollenprofile und die formulierten Inhalte. Der finale Output entsteht erst nach Freigabe durch BlueRock; automatische Wiederholungsläufe finden nicht statt. In Version 1 wird der Guide bereitgestellt, nicht kundenseitig bearbeitet.
Ausgabe
- Webansicht
- Strukturierte Darstellung des Guides direkt in der Anwendung - abteilungs- und rollenspezifische Verhaltensregeln, Checkliste und Awareness-Test auf einen Blick, jederzeit abrufbar und mit dem bestätigten Rollenprofil verknüpft.
- Druck- und weiterleitungsfähige Fassung desselben Guides - geeignet für Rundmail, Intranet-Ablage oder Aushang, inklusive E-Mail-Template und Poster-Vorlage für die direkte Verteilung an Mitarbeitende.
Vorbehalt
Qualität und Passung des Guides hängen von Vollständigkeit und Aktualität Ihrer Angaben ab. Der Guide ersetzt keine technische Umsetzung, keine Schulungspflicht und keine rechtliche Prüfung im Einzelfall. Er verspricht nicht, Angriffe über E-Mail zu unterbinden oder jeden Versuch zu erkennen. Verantwortung für Einführung, Kommunikation und Umsetzung der Regeln bleibt bei Ihrer Organisation.
Der E-Mail-Sicherheitsguide ist Teil des Resilienz-Soforthilfe-Pakets
Zum Marktstart ausschließlich als Resilienz-Soforthilfe-Paket erhältlich.